
תוכן שיווקי | בשיתוף MCS מבית M-Challenge
גם עסק עם 20–50 עובדים מנהל היום תיבות דואר, משתמשי ענן, קבצים ומידע עסקי רגיש. אבל לא לכל עסק יש תקציב להעסיק צוות אבטחת מידע פנימי. MCS – Managed Cyber Security מציעה שירות אבטחת סייבר מנוהל שמחבר ניטור טכנולוגי, ניתוח של אירועים ופעולות טיפול מבוקרות. המטרה: לא עוד מסך מלא התראות, אלא חבילת שקט שמאפשרת להנהלה להבין מה קורה ומה דורש פעולה.
מה זה שירות SOC לעסקים קטנים?
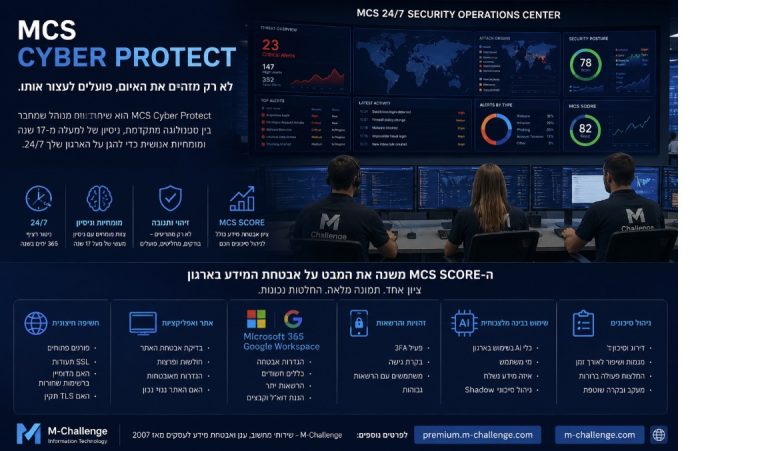
SOC הוא מוקד לניטור אירועי אבטחת מידע. במקום שבעל העסק יצטרך לעבור בעצמו על התרעות ממערכות שונות, השירות מרכז מידע, בוחן סימנים חריגים ומסייע להחליט כיצד להגיב. שירותי SOC לעסקים קטנים מיועדים לגשר על הפער בין כלי ההגנה שהעסק כבר רכש לבין היכולת לזהות אירוע בזמן ולטפל בו בפועל.
גם כשמותקנים Firewall, אנטי-וירוס וגיבוי, חשבון ענן שנחשף, כלל העברת דואר לא מוכר או שינוי הרשאות עשויים לדרוש תשומת לב נפרדת. לכן אבטחת סייבר לעסקים קטנים אינה רק שאלה של רכישת עוד מוצר, אלא גם של חיבור המידע והגדרת תהליך תגובה.
התרחיש: חשד להשתלטות על חשבון Microsoft 365
דוגמה מהסוג שאנשי MCS פוגשים במסגרת ניטור סביבות לקוח היא רצף של ניסיונות התחברות ולאחריהם אירוע התחברות חריג. אין פירוש הדבר שכל התחברות חריגה היא פריצה, ולכן יש חשיבות לבחינת המיקום, השעה, אמצעי האימות ואירועים נוספים בחשבון לפני שמחליטים על טיפול.
כאשר הנתונים מעלים חשד ממשי, שכבת AI Operation Center מסייעת לנתח את האירוע ולהציע צעדי תגובה. איש צוות מוסמך יכול, בהתאם להרשאות ולמדיניות שאושרה, לבצע פעולות כגון חסימת כניסה לחשבון (Block Sign-in), ביטול סשנים פעילים (Revoke Sessions) ואיפוס סיסמה. כך ניתן לעבור מהתרעה לפעולה מבוקרת בלי להשאיר את מנהל העסק לבד מול מונחים טכניים.
הערה מקצועית: זיהוי של אירוע חשוד אינו הוכחה בפני עצמה לדליפת סיסמה או למניעת נזק. כל אירוע נבחן לפי הנתונים הזמינים, והפעולות תלויות בהרשאות, בהסכמות ובמסלול השירות.
מה כוללת חבילת השקט של MCS?
המערכת מרכזת יכולות ניטור של Microsoft 365, דואר אלקטרוני, חשבונות והרשאות, דומיינים וחשיפה חיצונית. בהתאם למסלול ולחיבורים שהוגדרו, ניתן לשלב ניטור Dark Web, אירועי EDR, שימוש בכלי AI ודוחות מצב להנהלה. כך מידע שהיה מפוזר בין מערכות שונות הופך לרשימת אירועים מתועדפת ולהמלצות פעולה ברורות.
ניטור רציף, עם גבולות שירות ברורים
הניטור האוטומטי של MCS פועל ברציפות. השירות האנושי של ה-SOC פועל בימים ראשון עד חמישי, 09:00–18:00 שעון ישראל; מחוץ לשעות אלה נשלחות התראות אוטומטיות והטיפול מתבצע בהתאם למסלול שנבחר. לפני הצטרפות חשוב לבדוק את היקף הכיסוי, זמני התגובה ואת פעולות התגובה המורשות.
לא חייבים להחליף את ספק ה-IT
MCS יכול לפעול כשירות משלים גם בארגון שכבר מקבל שירותי מחשוב מחברה אחרת. ניטור הסייבר והטיפול בתשתיות משלימים זה את זה, אך אינם אותו שירות: שילוב הפעולות נעשה בתיאום עם הלקוח ועם הגורמים המוסמכים אצלו.
למי השירות מיועד?
השירות נבנה בעיקר עבור עסקים קטנים ובינוניים, ובפרט ארגונים בסדר גודל של 20–50 עובדים שאין להם צוות סייבר פנימי. MCS היא זרוע אבטחת הסייבר של M-Challenge, הפועלת בתחום שירותי המחשוב והענן משנת 2007, בהובלת המייסד והמנכ״ל אריאל מרום. היא מציעה מסלולי שירות בהיקפים שונים, לפי סביבת העבודה והצרכים של העסק.
איך מתחילים?
במקום להתחיל מרשימת מוצרי אבטחה, מומלץ למפות את סביבת Microsoft 365 או Google Workspace, את זהויות המשתמשים, את אמצעי ההגנה הקיימים ואת הפערים שאיש אינו עוקב אחריהם. משם ניתן לבחור היקף ניטור ותגובה שמתאים לסיכון ולתקציב.
רוצים לבדוק מה מצב ההגנה בעסק שלכם? היכנסו לאתר MCS – שירותי אבטחת סייבר מנוהלת לעסקים קטנים ובינוניים לפרטי המסלולים והשארת פרטים. אפשר גם לתאם שיחת היכרות עם MCS.
להעמקה בבחירת השירות, ראו גם את ההשוואה בין SOC מנוהל, MDR, EDR ופתרונות אבטחה מסורתיים.
תוכן זה פורסם בשיתוף MCS, שירות אבטחת הסייבר המנוהל של M-Challenge. היקף השירות והפעולות הזמינות כפופים למסלול, למערכות המחוברות ולהרשאות הלקוח.
