
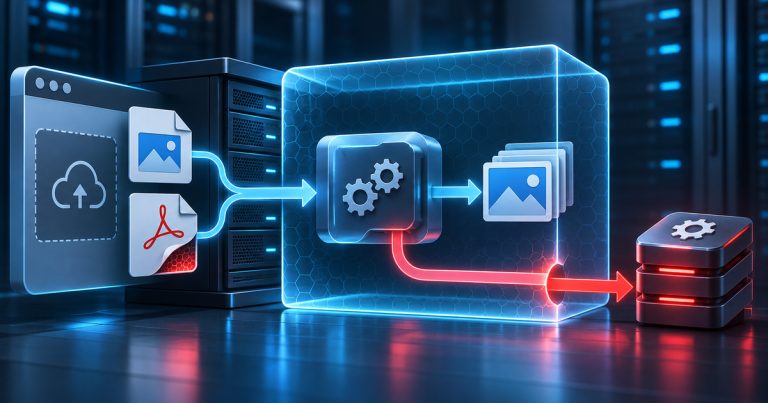

חולשה ב־Ghostscript מאפשרת לקובץ מעוצב לעקוף את מנגנון ההגנה של המפרש ולהריץ פקודות בתהליך שמעבד אותו. המחקר מראה כיצד קובץ שנראה כמו תמונה או PDF יכול להגיע ל־Ghostscript דרך יצירת thumbnail, תצוגה מקדימה או המרה אוטומטית.
מהי Upload2Shell?
חוקרי pwn.ai פרסמו את Upload2Shell, שרשרת ניצול המבוססת על CVE-2026-125396. החולשה היא שימוש בזיכרון לאחר שחרורו במנגנון הטעינה של גופני Type 1 ב־Ghostscript. ניצול מוצלח יכול לאפשר לתוקף לשנות את מצב ההגנה של -dSAFER ולהריץ פקודות בהרשאות של תהליך העיבוד.
הנקודה המטרידה היא שהיישום המקבל את הקובץ לא חייב לקרוא ל־Ghostscript ישירות. ספריות נפוצות לעיבוד תמונות ומסמכים עשויות להעביר אליו תוכן PostScript או EPS כדי ליצור תצוגה מקדימה, לחתוך תמונה או להמיר פורמט.
איך קובץ JPG מגיע למפרש PostScript?
מערכות רבות מסתמכות על תוכן הקובץ ולא רק על הסיומת. קובץ יכול להיקרא photo.jpg או document.pdf, אך להכיל מבנה שמפעיל רכיב עיבוד אחר. לפי המחקר, ImageMagick, Pillow, libvips ורכיבי Qt הם דוגמאות למסלולים שיכולים להעביר תוכן ל־Ghostscript.
במילים פשוטות: המשתמש מעלה קובץ, האפליקציה מנסה ליצור thumbnail, ובתוך שרשרת התלויות מופעל Ghostscript. אם הגרסה פגיעה, הקוד המעוצב בקובץ עלול לצאת מגבולות סביבת ההגנה.
האם WordPress חשופה?
WordPress Core דרשה במחקר הרשאת העלאת קבצים, הרשאה שניתנת בדרך כלל למחברים ומעלה. החוקרים מצאו גם מסלולי העלאה אנונימיים דרך תוספים מסוימים, ובהם Forminator ו־Essential Addons for Elementor, בהתאם להגדרה ולגרסה.
CloudLinux פרסמה התראה נפרדת שלפיה שרתי PHP המשתמשים ב־Imagick עלולים להעביר קובץ מוסווה ל־Ghostscript בזמן יצירת thumbnail. לכן בדיקה של WordPress בלבד אינה מספיקה: צריך לבדוק גם את מערכת ההפעלה, החבילות והספריות שמאחורי האתר.
מי פגיע?
Ghostscript בגרסאות שקדמו ל־10.08.0 פגיע לפי פרסום החוקרים והתראת CloudLinux. Artifex תיקנה את הבעיה ב־10.08.0. עם זאת, הפצות Linux עשויות להחיל תיקון אבטחה בחבילה בעלת מספר גרסה שונה, ולכן מנהלים צריכים לבדוק את עלון האבטחה של ההפצה ולא להסתמך רק על פלט הגרסה.
CloudLinux ציינה בעת הפרסום שחבילות מתוקנות עדיין נמצאות בהכנה בחלק מהענפים. במצב כזה יש לצמצם העלאות לא מהימנות, לבודד את תהליך ההמרה ולהפעיל את העיבוד עם הרשאות מינימליות עד שהעדכון זמין.
האם החולשה מנוצלת בפועל?
בפרסומים שנבדקו לא הופיע אישור לניצול פעיל בעולם. החוקרים הדגימו קוד עובד במספר יישומים, אך הדגמה מבוקרת אינה זהה לקמפיין תקיפה. לכן יש להתייחס לסיכון ברצינות ולעדכן, בלי לטעון שכל שרת או אתר כבר נפרץ.
מה מנהלי אתרים צריכים לעשות?
- למפות את שרשרת העיבוד: לבדוק האם ImageMagick/Imagick, Ghostscript או שירותי preview מותקנים ומופעלים בעת העלאה.
- לעדכן את Ghostscript: להתקין חבילה מתוקנת מהפצת Linux או גרסה 10.08.0 ומעלה לפי הנחיות הספק.
- לעדכן WordPress ותוספים: תיקון ביישום אינו מחליף תיקון במפרש, ולהפך.
- להגביל העלאות: לאפשר סוגי קבצים נחוצים בלבד, לבצע אימות תוכן ולהפריד עיבוד קבצים משירותים רגישים.
- להפעיל בהרשאות נמוכות: תהליך יצירת thumbnails לא צריך גישה לסודות, לקבצי מערכת או לרשת פנימית רחבה.
- לחפש סימנים חריגים: פקודות לא צפויות מתהליכי המרה, קבצים זמניים חשודים וחיבורים יוצאים משרת המדיה.
למה עדכון אחד לא תמיד מספיק?
שרשרת Upload2Shell עוברת בכמה שכבות: טופס העלאה, ספריית זיהוי פורמט, כלי המרה ו־Ghostscript. תיקון בשכבה אחת יכול לחסום מסלול מסוים, אך מסלול אחר עשוי להישאר פתוח. זו הסיבה שההמלצה היא לעדכן את כל הרכיבים ולצמצם הרשאות, ולא להסתמך על סיומת קובץ או על sandbox יחיד.
מקורות
- pwn.ai — How We Hacked the Pipes: Upload2Shell
- CloudLinux — CVE-2026-125396 והגנה על העלאות קבצים
- The Hacker News — Ghostscript sandbox escape via crafted uploads
קרדיט תמונה: המחשה מקורית שנוצרה עבור ITPortal באמצעות AI. אין בתמונה חומר חזותי של צד שלישי.
