
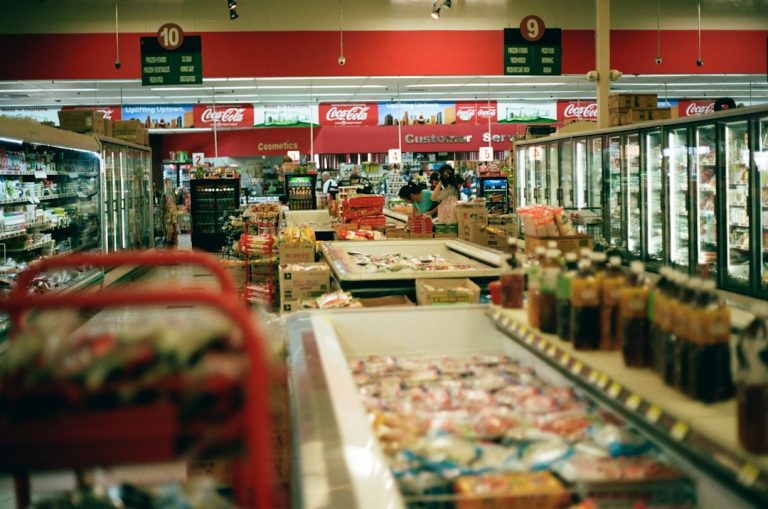
מתקפת סייבר רחבת היקף פגעה במערכות קירור המחוברות לאינטרנט בסופרמרקטים בצרפת, העלתה את הטמפרטורה במקררים ובמקפיאים עד 50 מעלות וגרמה להשמדת מזון ולשריפות. האירוע ממחיש כיצד רכיב תפעולי שנראה שולי עלול להפוך לנקודת כשל עסקית ופיזית כאשר הוא מנוהל מרחוק ואינו מעודכן.
מה קרה בצרפת?
לפי Reuters, התוקפים שינו מרחוק את הגדרות הקירור במהלך הלילה. רשת Les Mousquetaires מסרה שכ־150 סניפי Intermarché נפגעו וכי המקררים פעלו בטמפרטורה של עד 50 מעלות במשך כשש שעות. Carrefour דיווחה על 80 סניפים שנפגעו, ואילו Monoprix מסרה שכ־5% מסניפיה הושפעו.
הפרקליטות בפריז תיארה את האירוע כמתקפה רחבת היקף, וסוכנות הסייבר הלאומית של צרפת, ANSSI, פתחה בחקירה. היקף הנזק הכולל עדיין אינו סופי. מנכ״ל Intermarché העריך בראיון ל־BFM TV שההפסדים ברחבי צרפת עשויים להגיע לעשרות מיליוני אירו ביום אחד, אך זו הערכה ולא נתון סופי שנבדק.
איך מערכת קירור הופכת ליעד סייבר?
בחנויות גדולות, בקר מרכזי מנהל עשרות מקררים ומקפיאים: טמפרטורות, זמני הפשרה, התראות ופעולות תחזוקה. חיבור מרחוק מאפשר לטכנאים לטפל במערכת בלי להגיע פיזית לסניף, אך ממשק ניהול החשוף ישירות לאינטרנט או קושחה ישנה עלולים להרחיב משמעותית את משטח התקיפה.
Danfoss אישרה ל־Reuters כי יחידות שנפגעו פעלו עם קושחה מיושנת. החברה מסרה כי היא ממליצה זה זמן רב לעדכן מערכות נתמכות ולהחליף ציוד ישן שהגיע לסוף חייו.
מה ידוע על החולשות בבקרי Danfoss?
חוקרי Team82 של Claroty פרסמו באוגוסט 2026 מחקר על בקרי AK-SM 800A. הם מצאו מנגנון אימות נסתר שניתן היה לנצל לעקיפת התחברות רגילה, חולשת הזרקת פקודות שעלולה לאפשר הרצת קוד מרחוק וחולשה נוספת שיכולה לגרום להשבתת ממשק הניהול. Danfoss תיקנה את הממצאים בגרסה R4.3.1.
חשוב לדייק: העובדה שהחולשות קיימות ומתוקנות אינה הוכחה שהן שימשו במתקפה בצרפת. החקירה עדיין נמשכת, וזהות התוקפים ושיטת החדירה המדויקת לא פורסמו.
הלקח לארגונים שמפעילים מערכות OT ו־IoT
- למפות ציוד מחובר: לדעת אילו בקרים, מצלמות, מערכות מיזוג וקירור נגישים מהרשת ומי אחראי עליהם.
- לא לחשוף ממשקי ניהול ישירות לאינטרנט: להעדיף VPN, רשת ניהול נפרדת והגבלת גישה לפי מקור.
- לעדכן קושחה: לבדוק גרסאות נתמכות ולתכנן החלפה לציוד שהגיע לסוף חייו.
- להפריד בין IT ל־OT: תקלה בבקר תפעולי לא צריכה לפתוח נתיב למערכות הארגוניות.
- לנטר שינויים חריגים: שינויי טמפרטורה, זמני הפשרה, משתמשים והרשאות צריכים להיכנס ליומן ולהפיק התראה.
- לבדוק גישת ספקים: חשבונות טכנאים מרוחקים צריכים אימות רב־שלבי, הרשאות מצומצמות ותיעוד.
האירוע משתלב בתמונה הרחבה שמציג דוח איומי הסייבר של ENISA ל־2026: ההשפעה העסקית של מתקפה אינה נעצרת במסכים ובשרתים. כאשר מערכות דיגיטליות שולטות בציוד פיזי, זמן השבתה עלול להפוך במהירות לנזק תפעולי, בטיחותי וכספי.
מקורות
- Reuters: מתקפת הסייבר על מערכות הקירור בצרפת
- Claroty Team82: מחקר החולשות בבקרי Danfoss
- Danfoss: התראות האבטחה הרשמיות
צילום: Sonder Quest / Unsplash, ברישיון Unsplash.
