

מערכת שמחברת Microsoft 365, Google, EDR, זהויות, AI, דומיינים והתראות אבטחה; מנוע קורלציה שמנסה להבדיל בין רעש לאירוע אמיתי; ו-SOC אנושי שמלווה את ההתראות. אריאל מרום, מייסד ומנכ"ל M-Challenge, מסביר למה אחרי יותר מ־20 שנה בתחום החליט להפוך את הניסיון שנצבר בשטח למוצר שמיועד דווקא לשוק ה-SMB.
ראיון: מערכת IT Portal
עסקים קטנים ובינוניים נמצאים היום בסיטואציה מעט אבסורדית. מצד אחד, הם נדרשים להתמודד עם איומי סייבר, רגולציה, הגנת פרטיות, זהויות, שירותי ענן ושימוש הולך וגובר בכלי AI. מצד שני, לרובם אין CISO במשרה מלאה, צוות SOC או תקציבי אבטחה של ארגון Enterprise.
ב־M-Challenge החליטו לנסות ולצמצם את הפער באמצעות MCS – מערכת שמחברת בין מקורות מידע ומערכות שונות ומנסה להציג לעסק ולהנהלה תמונת מצב אחת, פשוטה וברורה.
שוחחנו עם אריאל מרום, מייסד ומנכ"ל M-Challenge, על הרעיון שמאחורי המערכת, אוטומציה, AI, Shadow AI, רגולציה, ועל השאיפה להפוך יכולות שהיו שמורות בעבר בעיקר לארגונים גדולים לנגישות גם לעסק הקטן.
אחרי יותר מ־20 שנה בתחום, למה בכלל החלטת לבנות מוצר משלכם?
"כאחד שנמצא בתחום מעל 20 שנה, החלטתי לקחת את כוח הידע והניסיון שצברנו ולהכניס אותו למוצר ושירות שייתנו פתרון מקיף לעסקים בתחום ה-SMB.
"אני חושב שעסקים קטנים פעמים רבות 'סובלים' דווקא מכך שאין להם כיסים עמוקים ותקציבים גדולים. כתוצאה מכך, בהרבה מקרים הם נותרים ללא מענה והגנה שמתאימים באמת לאיומים של היום.
"רואים את זה גם בעולם הטכנולוגיה בכלל. תסתכלו, לדוגמה, על מה שקרה עם VMware לאחר הרכישה על ידי Broadcom והשינויים במודל המסחרי. המחירים והשינויים דחפו לא מעט עסקים לחפש אלטרנטיבות.
"מבחינתנו זו בדיוק הבשורה: להביא לעסק קטן יכולות שבעבר היו שמורות בעיקר לחברות ולארגונים גדולים."
אבל לעסק כבר יש Firewall, אנטי-וירוס, Microsoft 365 וגיבוי. למה הוא צריך עוד מערכת?
"כי יש לו הכול, אבל אין לו חבילת שקט.
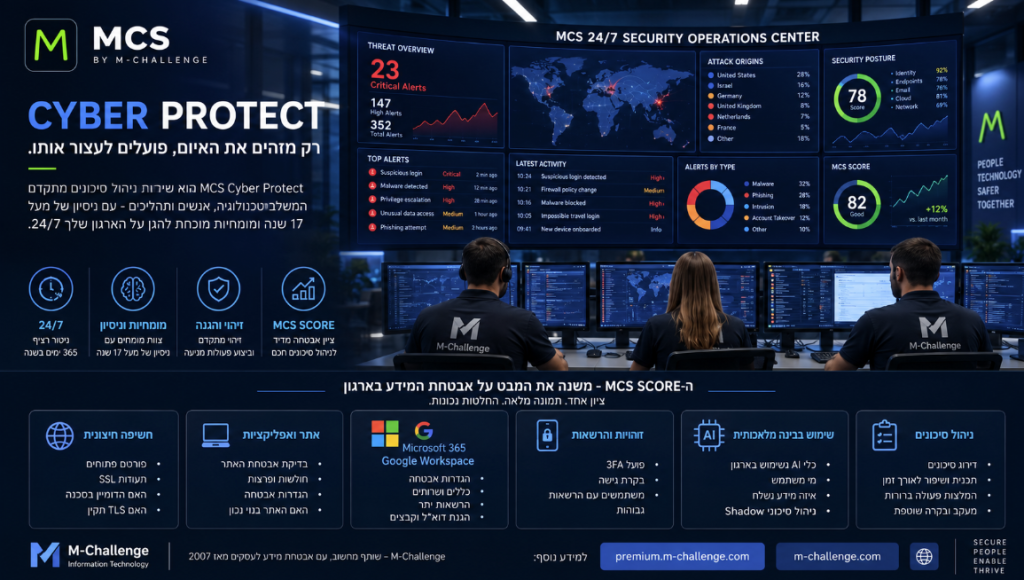
"MCS מחבר את הנקודות: EDR, Microsoft 365, Google, Duo, מערכות AI ומקורות נוספים.
"באמצעות חוקים ומנגנוני קורלציה שפיתחנו, המערכת יודעת לזהות מצבים שלא תמיד ניתן להבין כאשר מסתכלים על כל מוצר בנפרד.
"אם חשבון נפרץ, אם מישהו ניסה לנחש סיסמה והצליח, אם נוצר Rule זדוני בתיבת דואר או אם מערכת EDR זיהתה אירוע כופר שעדיין לא קיבל טיפול – אנחנו רוצים שהלקוח ידע על זה מיד."
אז בעצם הבעיה היום היא לא מחסור בהתראות, אלא להפך?
"בדיוק.
"היום יש לארגונים לא מעט מערכות, וכל מערכת מייצרת Alerts. הבעיה היא להבין מה באמת אירוע ומה רק רעש.
"לשם נכנס גם הניסיון שלנו וגם מנגנון החוקים והקורלציה שפיתחנו.
"המערכת עצמה מורכבת מכמות גדולה מאוד של Rules וחוקים, שכל מטרתם היא לא לייצר רעש סתמי.
"בסופו של דבר, אם מערכת שולחת לך מאות התראות שאף אחד לא יודע מה לעשות איתן, היא מאבדת חלק גדול מהערך שלה."
תן דוגמה למקרה שבו הקורלציה הזאת עושה הבדל.
"נניח שהמערכת רואה עשרה ניסיונות התחברות כושלים ולאחר מכן התחברות מוצלחת.
"זה בפני עצמו עדיין לא בהכרח אומר שהיה אירוע אבטחה.
"אבל עכשיו MCS מתחיל לחבר נתונים: מאיזו מדינה הגיעה ההתחברות? האם היא הגיעה מחו"ל? באיזו שעה? האם זו שעה רגילה עבור המשתמש? האם MFA פעיל? מתי שונתה הסיסמה בפעם האחרונה?
"ואם במקביל התקבלה התראה גם ממערכת נוספת, למשל SentinelOne, זה כבר מחזק מאוד את ההבנה שיש כאן אירוע אמיתי.
"העניין הוא לא התראה אחת. העניין הוא החיבור בין הנקודות."
אתם משתמשים במונח SOC. מה זה אומר אצלכם בפועל?
"ה-SOC שלנו פעיל כיום בין השעות 09:00 ל־18:00.
"יש לנו אחראי SOC שתפקידו לצפות בהתראות, לנתח אותן ולהגיב.
"מחוץ לשעות הפעילות, המערכת ממשיכה כמובן לעבוד, לזהות ולשלוח דיווחים והתראות.
"חשוב לי גם להדגיש שהמערכת עצמה יכולה להיות אוטונומית כמעט לחלוטין. העובדה שאנחנו משאירים כיום גורם אנושי בתהליך היא בחירה שלנו."
כלומר MCS יכולה גם לבצע פעולות ולא רק להתריע?
"חד משמעית.
"בהתאם להרשאות ולאישור, המערכת יכולה לנתק משתמש, לאפס סיסמה, לכפות 2FA, להסיר Rules זדוניים ועוד.
"היכולות קיימות כבר היום.
"פשוט עדיין לא 'שחררנו' את המערכת לעבוד באופן עצמאי לחלוטין בכל תרחיש.
"אני באופן אישי מעדיף שבסייבר יהיה גם גורם אנושי שמלווה את ההתראות ואת ההחלטות, במיוחד כאשר מדובר בפעולה שיכולה להשפיע על משתמש או על מערכת עסקית."
איפה נכנס ה-AI?
"ה-AI הוא חלק משכבת הניתוח של המערכת.
"הוא יודע לאפיין אירועים, לתייג אותם, לסייע בקביעת חומרה, להסביר מה קרה ולהוציא ללקוח דוחות שיפור.
"המטרה היא לא להוסיף את המילה AI כי זה טרנדי.
"המטרה היא להשתמש בו כדי להבין מהר יותר מה קורה, לסווג את האירוע ולהפוך מידע טכני למשהו שגם מנהל שאינו איש סייבר יכול להבין."
מצד שני, AI עצמו הפך היום לסיכון אבטחה.
"חד משמעית.
"אנחנו רואים את זה כבר היום בדיונים רבים שאנחנו עורכים עם לקוחות.
"אנשים עושים Copy-Paste לתוך ChatGPT, Claude וכלים אחרים, ולעיתים מדובר בחומרים מאוד רגישים.
"Shadow AI הוא כבר לא משהו עתידי. הוא קיים עכשיו.
"דלף מידע הוא אחת הבעיות המרכזיות של ארגונים כיום, ולכן חלק מהרעיון של MCS הוא לשקף לבורד ולהנהלה גם את השימוש ב-AI ואת הסיכונים שנוצרים ממנו.
"הנהלה צריכה לדעת אילו כלים נכנסים לארגון, מי משתמש בהם ואיפה קיימות נקודות שדורשות תשומת לב."
אם אני מנכ"ל של חברה עם 50 או 100 עובדים ולא מבין בסייבר, מה אני אמור לראות בבוקר?
"מייל פשוט.
"Daily Watchman.
"'זה מצבך כיום'.
"בשפה פשוטה וברורה גם למי שלא מגיע מעולם הסייבר.
"אם הכול בסדר – אתה רואה את זה.
"אם משהו חריג, הוא מיד נצבע באדום בוהק.
"אני רוצה שבעל עסק או מנכ"ל יוכל להבין בתוך שתי דקות אם הכול תקין או שיש משהו שמצריך טיפול."
ומה בדיוק נבדק ביום-יום?
"המערכת נותנת תמונה יומית של איך העסק נראה מבחינת הגנה וחשיפה.
"מישהו פתח Port ב-Firewall ושכח לסגור אותו? אתה יודע.
"הדומיין נכנס ל-Blacklist או RBL? אתה יודע.
"תעודת SSL עומדת לפוג? אתה יודע.
"יש משתמשים ללא אימות דו-שלבי? Rules חדשים בתיבות דואר? שיתופי קבצים בעייתיים? חריגות בזהויות?
"המערכת יודעת להציג את הדברים האלה ולחבר אותם יחד.
"גם השימוש ב-AI נכנס לתמונה.
"במקום שהמידע יהיה מפוזר בעשר מערכות שונות, אנחנו מנסים לתת ללקוח תמונת מצב אחת."
כל זה נשמע כמו שירות Enterprise. איך עסק קטן אמור לממן אותו?
"כאן מבחינתנו זה נהיה מעניין.
"יצרנו כמה מסלולים כדי להתאים את המערכת גם לעסקים קטנים מאוד.
"המסלול הראשון מתחיל ב־1,490 שקל + מע"מ לחודש.
"הוא כולל, לדוגמה, דומיין אחד, חיבור ל-EDR, Microsoft 365, Google, מייל יומי, ניטור SSL, RBL ועוד.
"המסלול הזה לא כולל את מלוא מנגנון ניטור ה-AI.
"במסלול של 2,750 שקל + מע"מ הלקוח כבר מקבל הרבה מעבר – יותר חיבורים, תמונה רחבה יותר ועד חמישה דומיינים.
"ויש גם מסלול שלישי שנתפר בהתאם לצרכי הלקוח ויכול לכלול מעטפת רחבה מאוד.
"המטרה מבחינתנו היא לאפשר גם לעסק קטן לקבל רמת נראות והגנה שבעבר הייתה שמורה כמעט רק לארגונים גדולים."
עד כמה הרגולציה הפכה למנוע של השוק הזה?
"היום המודעות גבוהה מאוד.
"בפועל, הרבה מהפניות שאנחנו מקבלים היום מתחילות בכלל מכך שהעסק צריך לעמוד בדרישות רגולציה.
"תיקון 13 לחוק הגנת הפרטיות העלה מאוד את רמת השיח סביב אחריות ארגונית, פרטיות ואבטחת מידע.
"עסקים מבינים היום שסייבר הוא כבר לא רק עניין של איש המחשבים.
"זו גם אחריות ניהולית.
"MCS כמובן לא מחליפה ייעוץ משפטי או תהליך ציות, אבל היא כן נותנת שכבה טכנולוגית משמעותית של ניטור, בקרה, תיעוד וזיהוי חשיפות."
כמה לקוחות כבר משתמשים ב-MCS?
"יש לנו כיום כמה עשרות לקוחות במסלולים השונים ומצטרפים עוד ועוד.
"אנחנו עכשיו גם מתחילים להרחיב את הפעילות לחו"ל, וכבר החלה משם התעניינות.
"מבחינתנו זה סימן לכך שהבעיה שאנחנו מנסים לפתור אינה בעיה ישראלית בלבד.
"עסקים קטנים ובינוניים בכל העולם מתמודדים עם אותו פער."
אתה רוצה ש-MCS תישאר שירות בתוך M-Challenge או תהפוך למוצר עצמאי?
"מכוונים לעצמאות.
"אנחנו רוצים להיות הקופיקס של עולם הסייבר.
"אני אומר את זה במובן החיובי ביותר.
"אנחנו רוצים להגיע למצב שבו מחירים שווים לכל נפש יאפשרו מקסימום הגנות לכל העסקים הקטנים באשר הם.
"אני לא חושב שעסק צריך להיות בנק, חברת ביטוח או חברה עם תקציב סייבר עצום כדי לקבל יכולות מתקדמות של ניטור, קורלציה, אוטומציה ו-SOC."
אבל אתם נכנסים לשוק צפוף מאוד. למה שחברה קטנה תצליח מול ענקיות סייבר?
"הגמישות.
"חברה קטנה יכולה לנווט בקלות, לפתח מהר ולהחיל שינויים מהר.
"אנחנו יכולים לזהות צורך שחסר אצל לקוח, לפתח Rule או יכולת חדשה ולהכניס אותה למערכת בקצב שחברה גדולה מתקשה לעיתים להגיע אליו.
"תוסיף לזה מקצועיות וניסיון של שנים – והרי לך מבחינתי פתרון אידיאלי.
"המערכת נבנית מתוך השטח.
"לא מתוך מצגת של מה שאנחנו חושבים שלקוחות צריכים, אלא מתוך אירועים ובעיות שאנחנו פוגשים בפועל."
מצד שני, MCS מתחברת למערכות רגישות מאוד אצל הלקוח. היא לא הופכת בעצמה ליעד לתקיפה?
"בוודאי שצריך להתייחס לזה ברצינות.
"המערכת כולה כחול-לבן. חשוב לי להגיד – כחול-לבן על מלא.
"התשתיות נמצאות ב-Data Center בישראל, עם גיבוי גיאוגרפי למספר לוקיישנים בארץ.
"הגישה לצד הניהולי של המערכת מאובטחת ומוגבלת.
"החיבורים מוצפנים, נעשה שימוש ב-2FA, וגם תהליך החיבור של לקוח נעשה בצורה מבוקרת.
"מבחינתנו, אבטחת MCS עצמה היא חלק בלתי נפרד מהמוצר."
מה הכי מטריד אותך היום כשאתה מסתכל על עסקים קטנים ובינוניים?
"דווקא חוסר המודעות.
"עדיין יש לא מעט אנשים שחושבים שאם יש להם אנטי-וירוס ו-Firewall אז הם מסודרים.
"הם לא תמיד מבינים מה יכול לעולל לעסק מייל אחד שיוצא בשמם לכל רשימת הלקוחות או הספקים שלהם ומכיל קישור זדוני.
"חשבון מייל שנפרץ יכול בתוך זמן קצר להפוך מאירוע IT קטן לאירוע עסקי.
"פגיעה באמון, הפסדים כספיים, תביעות, עוגמת נפש ופגיעה במוניטין.
"ואז, אחרי שהאירוע קורה, אנשים פתאום מבינים שה'גרוש וחצי' שהיה עולה להם שירות מניעה וניטור יכול היה לחסוך חלק גדול מהנזק.
"לצערי, לפעמים נזכרים בזה מאוחר מדי."
אז נסיים בפשטות. מגיע אליך מחר בעל עסק ואומר: "אריאל, אני לא מבין בסייבר ואין לי תקציב של חברה גדולה. מה אני צריך לעשות כדי לישון יותר בשקט?"
מרום מחייך.
"להתחבר למערכת.
ואתמול."
אריאל מרום הוא מייסד ומנכ"ל M-Challenge, חברת IT, ענן וסייבר הפועלת משנת 2007 ומפתחת את פלטפורמת MCS.
MCS – Monitoring, Correlation & Security for SMB
למידע נוסף על פתרונות MCS לעסקים קטנים ובינוניים: premium.m-challenge.com
m-challenge.com
