
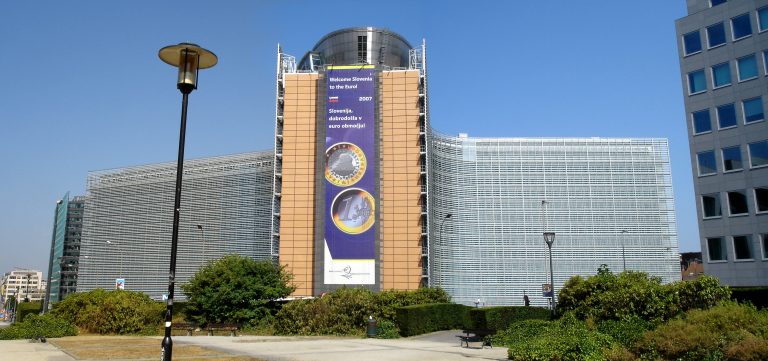

נציבות האיחוד האירופי אישרה כי התמודדה עם קמפיין סייבר שבו נעשה שימוש בכלי בינה מלאכותית. האירוע זוהה ב-22 באוקטובר ואומת ב-26 באוקטובר, אך נחשף לציבור רק בתדרוך העיתונאים של הנציבות ב-19 בנובמבר.
לפי דובר הנציבות, כמה יישומים הושבתו זמנית כאמצעי הגנתי ומונע, ורובם כבר חזרו לפעילות. החקירה עדיין מתנהלת בשיתוף CERT-EU והמפקח האירופי להגנת מידע.
מה ידוע בוודאות
- הקמפיין זוהה ב-22 באוקטובר ואומת ארבעה ימים לאחר מכן.
- כמה יישומים הורדו מהאוויר באופן יזום; רובם שוחזרו.
- הנציבות אישרה שנעשה שימוש בכלי AI זמין לציבור כחלק מהפעילות.
- נכון ל-19 בנובמבר, לא נמצאה ראיה לדליפת מידע שפגעה בכלל עובדי הנציבות.
- הנציבות לא ייחסה את המתקפה לגורם מסוים ולא מסרה מה הייתה מטרתה.
מה עדיין לא ידוע
הנציבות לא פירטה אילו מערכות נפגעו, כיצד הושגה הגישה, מי עומד מאחורי הפעילות או האם מידע נקודתי כלשהו נחשף. היא גם לא הגדירה את האירוע כמתקפת כופרה, ודוברה אמר שאינו מודע לדרישת כופר.
הניסוח הרשמי היה “קמפיין סייבר שנוצר באמצעות AI”. אין בכך הוכחה שמערכת אוטונומית ביצעה לבדה את כל שלבי התקיפה. התמונה הסבירה יותר היא שימוש בכלי AI כדי לאתר חולשות, להרחיב סריקות או להאיץ פעולות אחרות — אך הפרטים הטכניים לא פורסמו ולכן אי אפשר לקבוע זאת בוודאות.
למה זה חשוב גם לארגונים בישראל
האירוע ממחיש כיצד AI מצמצם את הזמן והמאמץ הדרושים לתוקפים כדי לבחון מערכות רבות. התגובה של הנציבות — השבתה יזומה של יישומים, תיאום עם צוות תגובה וחקירה מדורגת — היא תזכורת לכך שהגנה אינה מסתכמת במניעת חדירה.
ארגונים צריכים לוודא שקיימים אצלם מיפוי נכסים עדכני, לוגים מרכזיים, יכולת לנתק שירות במהירות ותהליך מסודר לדיווח לגורמי פרטיות ואבטחה. במקביל, אסור למהר לייחס כל אירוע “ל-AI” בלי ראיות: כרגע זהו פרט שהנציבות אישרה, אך היקף השימוש וההשפעה שלו עדיין אינם ברורים.
מקורות
קרדיט תמונה: Nuno Nogueira, Wikimedia Commons, רישיון CC BY-SA 2.5. התמונה הותאמה לגודל התצוגה.
