
שתי מערכות תקשורת שמשמשות להעברת הודעות בין פקחי טיסה למטוסים בארצות הברית פותחו לפני שעקרונות הסייבר המודרניים הפכו לסטנדרט. דוח ממשלתי חדש מזהיר שהן אינן כוללות אמצעי הצפנה מקובלים ועלולות להיות חשופות להאזנה, התחזות ושיבוש.
הדוח אינו טוען שמטוס מסחרי נפרץ או שניתן להשתלט עליו מרחוק. הוא מצביע על חולשות בתקשורת ועל פערים בניהול הסיכונים של רשות התעופה הפדרלית האמריקאית, FAA.
מה מצא מבקר המדינה האמריקאי?
לפי דיווח Reuters מ־21 בספטמבר 2026 על ממצאי ה־GAO, ה־FAA טרם השלימה הערכות סיכון ועדכון מסמכי אבטחה הנדרשים להתמודדות עם Spoofing ו־Jamming. בנוסף, אין לה יכולת גילוי בזמן אמת לכל האיומים הקשורים לספקטרום.
הסיכון אינו מוגבל לשיחות קול. מערכות ותיקות להעברת הודעות דיגיטליות למטוסים תוכננו בתקופה שבה אימות מקור והצפנה לא היו דרישות מובנות. במצב כזה, תוקף בעל ציוד מתאים עלול לנסות לשדר הודעה מזויפת או להפריע לערוץ.
מה תוקף יכול לנסות לעשות?
התרחישים שנידונו כוללים שידור הודעות מזויפות, ביטול אישורי טיסה או יצירת הפרעה שתוביל לעיכובים ולשיבוש המרחב האווירי. זהו הבדל חשוב: הודעה מזויפת אינה זהה להשתלטות על מערכת בקרת הטיסה של המטוס.
בתעופה קיימות שכבות של נהלים, אימות אנושי ומערכות נפרדות. צוות אוויר ופקחים אינם אמורים לפעול אוטומטית על בסיס הודעה חריגה אחת. למרות זאת, תקשורת לא מאומתת היא נקודת תורפה בתשתית קריטית, במיוחד בזמן עומס או אירוע רחב.
Spoofing ו־Jamming אינם אותו דבר
- Spoofing: התחזות למקור אמין באמצעות אות או הודעה מזויפים.
- Jamming: יצירת הפרעה שמקשה על קליטת האות המקורי או מונעת אותה.
הדוח עוסק בתקשורת מטוס־קרקע, אך מזכיר גם את הסיכון הרחב יותר למערכות ניווט לווייניות. בשנים האחרונות נרשמו באירופה הפרעות GPS, אך אין להסיק שכל תקלה בניווט היא מתקפת סייבר. גם תקלות ציוד, תנאי סביבה והפרעות לא מכוונות עשויים לגרום לתופעות דומות.
למה קשה להחליף מערכת ותיקה?
מערכת תעופתית צריכה לעבוד עם צי מטוסים גדול, מדינות רבות, יצרנים שונים ונהלי הסמכה מחמירים. שינוי פרוטוקול אינו דומה לעדכון אפליקציה: צריך לשמור תאימות לאחור, לבדוק בטיחות ולהבטיח שהמערכת החדשה תעבוד גם במצבי חירום.
זו גם הסיבה שמערכות Legacy בתשתיות קריטיות נשארות בשימוש שנים רבות. ככל שהחיבוריות גדלה, צריך להוסיף ניטור, אימות והפרדה בלי לפגוע בזמינות.
מה ה־FAA נדרשת לעשות?
ה־GAO פרסם תשע המלצות, וה־FAA מסרה כי היא מסכימה איתן. בין הנושאים המרכזיים: השלמת הערכות סיכון, עדכון מסמכי האבטחה ושיפור יכולת הזיהוי של איומי ספקטרום בזמן אמת.
הטיפול צריך לשלב שדרוגים טכנולוגיים עם תרגול תפעולי. הצפנה ואימות חשובים, אך גם יכולת לזהות מסר חריג, לעבור לערוץ חלופי ולשתף מידע במהירות בין גורמי תעופה וסייבר.
השיעור הרחב לארגונים
תשתיות ותיקות אינן מסוכנות רק מפני שהן ישנות. הסיכון נוצר כשהן מקבלות חיבוריות חדשה בלי בקרות מתאימות, או כשאין מיפוי ברור של התלות בהן. בארגון עסקי אותו עיקרון חל על שרתים, מערכות בקרה, ציוד תקשורת ושירותים שאיש אינו בטוח מי עדיין משתמש בהם.
מנקודת מבט של ניהול סייבר, הצעד הראשון הוא לזהות נכסים וערוצי תקשורת קריטיים, להבין אילו מהם אינם תומכים באימות מודרני, ולהגדיר ניטור ודרך פעולה חלופית. מוצר אבטחה יחיד אינו מחליף ארכיטקטורה ותהליך תגובה.
לקריאה נוספת: מה נבדק בטיסת ה־AI של דאסו ו־למה שיתוף מידע הוא חוליה קריטית בהגנת סייבר.
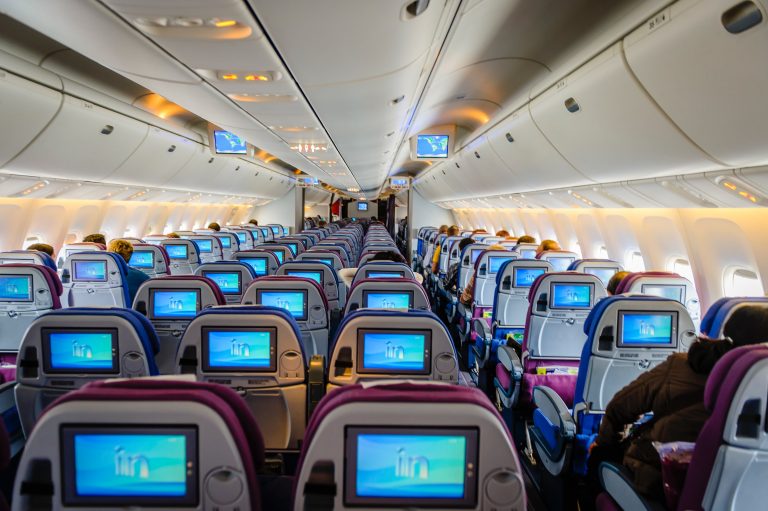
קרדיט תמונה: צילום: Alexander Schimmeck / Unsplash, ברישיון Unsplash. מקור: https://unsplash.com/photos/DSOohFTAfno
