

בעולם שבו תשתיות משתנות באופן יומיומי, אבטחת מידע כבר אינה פעולה נקודתית אלא תהליך מתמשך. ארגונים רבים מבצעים בדיקות תקופתיות, אך בפועל החשיפה האמיתית נוצרת דווקא בין הבדיקות.
פורט שנפתח לצורך בדיקה זמנית ולא נסגר
תעודת SSL שפגה תוקף
שינוי בהגדרות שרת הדואר
כניסה ל-Blacklist ללא ידיעה
אלו אינם תרחישים חריגים – אלא מצבים שחוזרים על עצמם שוב ושוב בסביבות ייצור אמיתיות.
מה הבעיה בגישה הקיימת
בדיקות Penetration Testing מסורתיות נותנות תמונת מצב רגעית בלבד.
הן אינן מנטרות שינויים, אינן מתריעות בזמן אמת, ולעיתים קרובות אינן משולבות בתהליך עבודה שוטף.
התוצאה:
פער בין "המצב שנבדק" לבין "המצב בפועל".
הפתרון: ניטור אבטחה אוטומטי ומתוזמן
ב-M-Challenge פותח כלי ייעודי המאפשר לבצע בדיקות אבטחת מידע באופן מתוזמן, רציף ואוטומטי.
המערכת מבצעת בין היתר:
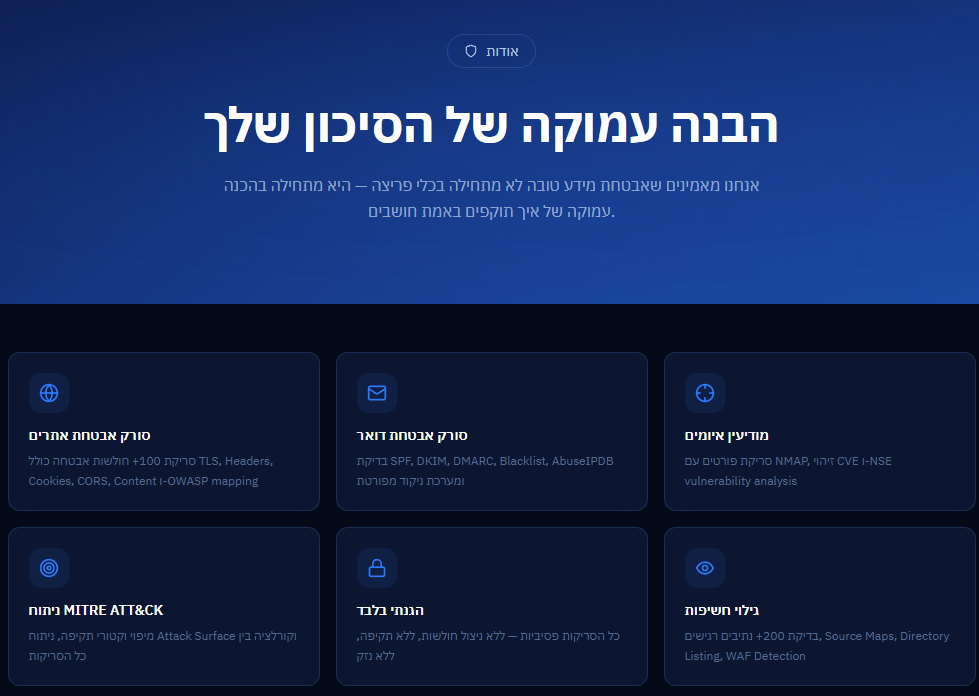
- סריקות פורטים פתוחים וזיהוי שירותים חשופים
- בדיקות SSL/TLS כולל תוקף, צופן ותצורה
- ניתוח שרתי דואר SPF, DKIM, DMARC
- בדיקות Blacklist לזיהוי פגיעה במוניטין
- סריקות בסיסיות של חולשות (Vulnerabilities)
- מיפוי Attack Surface בהתאם לסטנדרטים כמו MITRE
אוטומציה מלאה – בלי תלות בגורם אנושי
אחד היתרונות המרכזיים של המערכת הוא האוטומציה:
- הרצה מתוזמנת ללא צורך בהתערבות
- זיהוי שינויים בזמן אמת
- יצירת דוחות ברורים
- ייצוא ל-PDF עבור הנהלה, ביקורת ורגולציה
- המלצות פרקטיות לטיפול בכל ממצא
כך ניתן לעבור מגישה תגובתית לגישה פרואקטיבית.
למי זה מתאים
הפתרון מיועד לארגונים שמעוניינים לשמור על רמת אבטחה גבוהה לאורך זמן, ולא רק בנקודות בדיקה מוגדרות.
- חברות עם תשתיות אינטרנט חשופות
- ארגונים עם דרישות רגולציה
- חברות IT ו-MSP שמנהלות לקוחות
- כל גוף שרוצה להבין את רמת החשיפה שלו בכל רגע נתון
אז שנסכם לכם?
האיום האמיתי אינו בהכרח פריצה מתוחכמת, אלא דווקא שינוי קטן שלא זוהה בזמן.
ניטור מתמשך מאפשר לזהות את אותם שינויים בזמן, לצמצם סיכונים ולשמור על שליטה אמיתית במצב האבטחה.
קרדיט תמונה: Tima Miroshnichenko
