

בימים האחרונים, מופץ מייל המתחזה לחברת כרטיסי האשראי Diners ומנסה לגנוב פרטי אשראי.
ההודעה מבקשת מהמנוי להפעיל את החשבון שלו ומובילה לאתר זהה בנראותו לאתר המקורי של מועדון הלקוחות Diners Club.
בימים האחרונים התקבלו בחברת אבטחת המידע ESET דיווחים על מייל הנשלח כביכול
ממועדון הלקוחות "Club Diners" ומבקש מהלקוחות להפעיל את חשבונם.
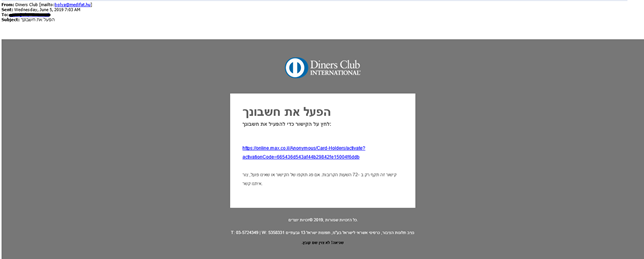
המייל המתחזה לחברת Diners Club
לקוחות החברה אליהם נשלח המייל, מתבקשים ללחוץ על הקישור במטרה "להפעיל את החשבון"
ומתחת לכך מצוין כי הקישור תקף רק ל-72 שעות, במטרה לזרז אותם לפעול.
הקישור הזדוני מוביל לאתר המתחזה לאתר הרשמי של Diners Club ובו הקורבן
מתבקש להזין פרטים אישיים: שם משתמש, מספר תעודת זהות או דרכון,
מספר כרטיס האשראי, תוקף הכרטיס ושלוש ספרות בגב הכרטיס
אתר מתחזה
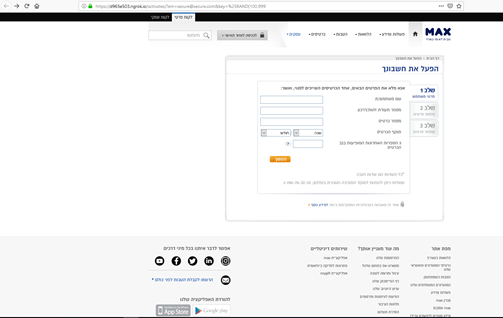
האתר המתחזה בו הקורבן מתבקש להזין פרטים מזהים רבים בהם גם פרטי כרטיס אשראי
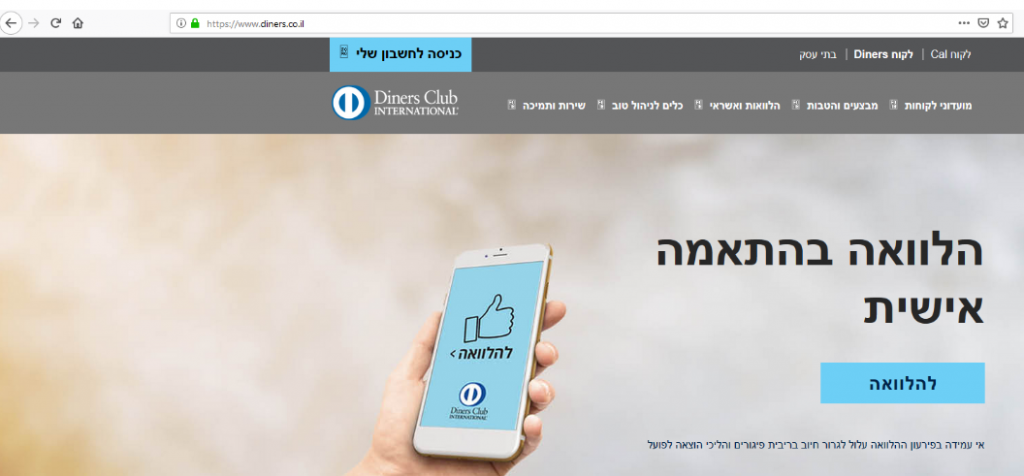
לאחר שהקורבן מזין את כל הפרטים ולוחץ על המשך, הוא מועבר לאתר הרשמי והמקורי של Diners Club,
כנראה במטרה לטשטש עקבות של התוקפים ולתת לכל הפעולה תחושה כי אכן התקיימה באתר הרשמי מבלי לעורר ספקות.
אתר מתחזה
שתי המלצות כיצד לא ליפול בפח:
- במקרה בו מתקבלת הודעת דוא"ל מספק השירות, חשוב מאוד להתחבר לאתר הספק בנפרד ולא מתוך
הקישור בהודעה שהתקבלה ולבדוק האם אכן קיימת בקשה לעדכון פרטים. - כדאי ליצור קשר טלפוני עם השירות ממנו כביכול נשלח המייל על מנת להבין האם באמת יש צורך בעדכון פרטים בחשבון.
