

חוקרי אבטחת המידע של ESET בחנו סט של אפליקציות שהתגלו לאחרונה ב-Google Play, חנות האפליקציות הרשמית של אנדרואיד, המציגות את עצמן כתוכנות אבטחה. במקום לספק אבטחה, הן סיפקו רק פרסומות לא-רצויות ואבטחה מדומה חסרת השפעה.
על פי AV-Comparatives, ארגון בדיקה עצמאי, ישנם הבדלים משמעותיים ברמת האבטחה הניתנת ע"י פתרונות אבטחה ניידים שונים. עם זאת, גם הגרועים ביותר מבניהם טובים בהרבה מאפליקציות שנויות במחלוקת שמתחזות לאפליקציות אבטחה כדי להציג פרסומות למשתמשים. 35 אפליקציות כאלה התגלו בזמן האחרון בחנות האפליקציות הרשמית של אנדרואיד, Google Play.
האפליקציות האלה הצליחו להישאר מתחת לרדאר במשך כמה שנים בזמן שהמדדים של Google Play מראים שסך ההורדות של כל האפליקציות מגיע לפחות לשש מיליון. עם זאת, לא בטוח שכולן היו התקנות אמיתיות: רבים משתמשים בבוטים שמורידים את התוכנה ב-XXX פייק ולאחר מכן "כותבים" ביקורות טובות ו"מדרגים" את האפליקציה בדירוג גבוה.
כל 35 האפליקציות סומנו ע"י ESET והוסרו מחנות האפליקציות לאחר מכן.
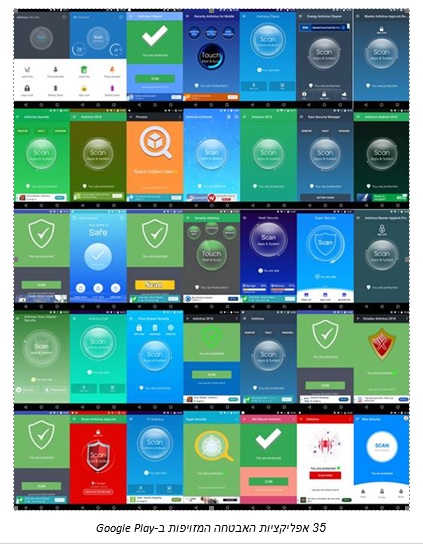
נוסף על כך שהאפליקציות מטרידות את הקורבנות שלהן עם פרסומות, עצם זה שהן מסוות את עצמן כתוכנות אבטחה מביא להשפעות לוואי חמורות נוספות. במקרים רבים, תוך כדי חיקוי פונקציות האבטחה הבסיסיות – למעשה, כולן מתפקדות כתוכנות פרימיטיביות לבדיקת וירוסים המתבססות על כמה חוקים מוּבְנים ופשוטים – הן מזהות אפליקציות לגיטימיות כנוזקות. לסיום, הן יוצרות תחושות ביטחון מזויפת אצל המשתמשים, שעשויה לחשוף אותם לסיכונים אמיתיים מצד נוזקות שלא יתגלו כנוזקות.
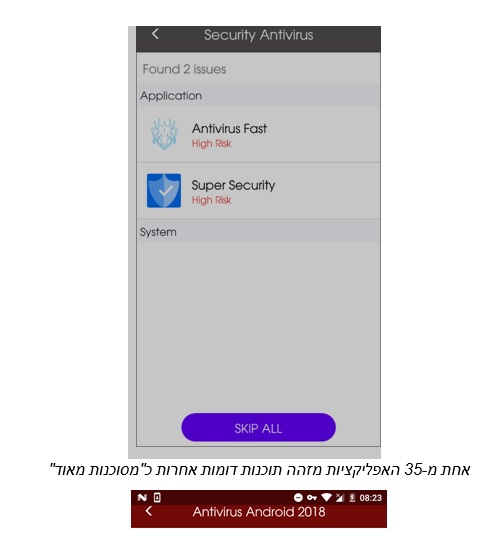
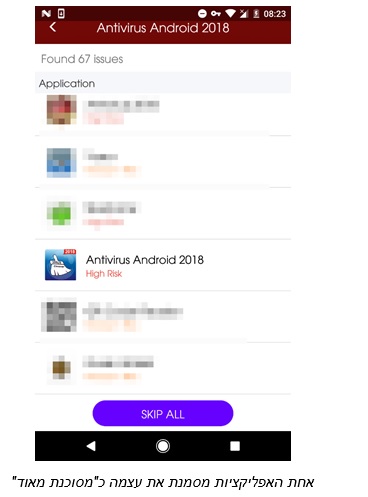
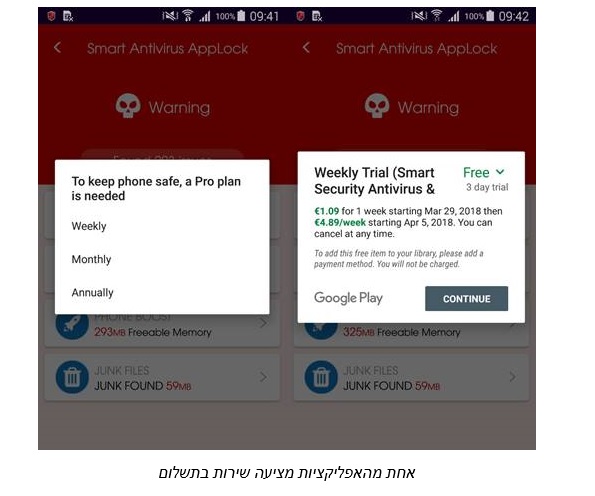
הניתוח של ESET הראה שמבין 35 האפליקציות האלה, רק למעט מהן יש תכונות ייחודיות: אחת מהאפליקציות היא לא בדיוק חינמית, והיא מציעה שדרוג בתשלום; אחת מהאפליקציות אימצה מנהל נעילת תוכנות פרימיטיבי וקל לעקיפה; תוכנה אחרת סימנה את שאר האפליקציות מהקבוצה הנ"ל כמסוכנות; ולסיום, אחת מהאפליקציות משתמשת בסימני המותג של ESET.
הצגה של פונקציות אבטחה
כדי שיוכלו להישאר מתחת לרדאר, כל האפליקציות להצגת פרסומות הנ"ל מחקות פתרונות אבטחה ניידים אמיתיים. עם זאת, "מנגנוני הזיהוי" שלהם הם לא-מושלמים ופרימיטיביים מאוד, מה שהופך אותן לקלות לעקיפה ומועדות לטעויות – רבות מהן מסמנות אפליקציות לגיטימיות כנוזקות.
"פונקציות אבטחה" נוספות
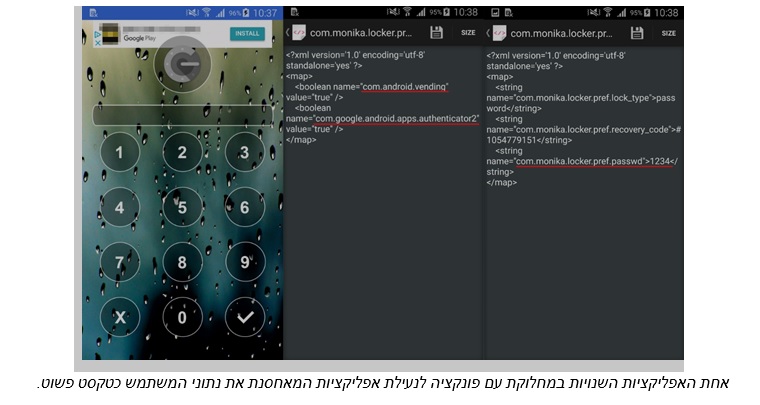
חלק מאפליקציות האבטחה השנויות במחלוקת מסוגלות להגן על האפליקציות של המשתמש באמצעות סיסמה או תבנית נעילה. הרעיון מאחורי הפונקציה היעילה-לכאורה הוא הענקה של שכבת אבטחה נוספת באפליקציות הנבחרות.
עם זאת, בשל הטמעה לא-מאובטחת, הפונקציה הזאת לא מצליחה לספק אבטחה אמיתית למשתמש.
הבעיה היא שהמידע הרלוונטי לא מאוחסן באופן בטוח על המכשיר – במקום להשתמש בהצפנה, עיקרון בסיסי באבטחת סייבר, האפליקציות האלה שומרות את שמות האפליקציות הנעולות ואת הסיסמאות לשחרור נעילתן כטקסט פשוט.
המשמעות של זה היא שניתן לגשת לנתונים לאחר "פריצת" המכשיר (Root).
נוסף על כך שניתן לגשת למידע הלא-מוצפן באמצעות "פריצת המכשיר", יש דרך נוספת לעקוף את נעילת האפליקציה. תוקף שיש לו גישה פיזית למכשיר יכול לשנות את הסיסמה לנעילת האפליקציה מבלי לדעת את הסיסמה הישנה!
לסיכום
באופן כללי, להתקין פתרון אבטחה על מכשיר אנדרואיד זה לא רעיון רע בכלל. עם זאת, לא כל האפליקציות שכוללות מונחים כמו "אנטי-וירוס" או "אבטחה" בשמן עושות את מה שהן מבטיחות לעשות. לפני שאתם מתקינים פתרון אבטחה, חשבו פעמיים: האם אפשר באמת להסתמך על הכלי הזה?
35 אפליקציות האבטחה המזויפות שתוארו במאמר זה הן לא נוזקות כופר או נוזקות "רציניות". הנזק היחידי שהן עושות הוא הצגת פרסומות מרגיזות, סימון אפליקציות לגיטימיות כנוזקות ומתן תחושת ביטחון מזויפת. עם זאת, מיליוני המשתמשים הלא-מודעים שהורידו את האפליקציות האלה יכלו גם להוריד נוזקות אמיתיות שמסתירות את עצמן באותו האופן.
במקום להשתמש באפליקציות מחשידות עם אייקון ושם בולט ועם הבטחות לא-מציאותיות ללא כיסוי, חפשו פתרון אבטחה אמין. במי מהם לבחור? מבחן עצמאי שנערך ע"י ארגון בדיקה מבוסס עשוי לעזור.
למחקר המלא של ESET לחצו כאן
