

פורסקאוט חושפת את עשרת מכשירי ה-IoT המסוכנים ביותר לארגונים
ארגונים מודרניים עוברים בשנים האחרונות מרשת עבודה מקומית עם אבטחה היקפית קשיחה אל עבר רשת של רשתות – על מגוון המכשירים המרכיבים אותן. בעולם שכזה, האם ישנם מכשירים שמייצרים סיכון גדול יותר? ואם כן, מה ההשפעה העסקית שלהם וכיצד עלינו לנהל את הסיכון?
חברת הסייבר פורסקאוט מפרסמת בימים אלו את דוח "The Enterprise of Things" המבוסס על הערכת סיכון שביצעה מעבדת המחקר של פורסקאוט בחודשים האחרונים בקרב יותר מ-8 מיליון מכשירים הפועלים לרוחב 5 מגזרים: שירותים פיננסים, ממשל, שירותי בריאות, ייצור וקמעונאות. המחקר אשר הקיף אפליקציות ותעשיות עתירות IoT, אפשר לחוקרים לזהות במדויק נקודות סיכון המובנות בסוגי המכשירים השונים, במגזרים עסקיים ובמדיניות אבטחת סייבר שלהם.
המחקר התבסס על נתונים המגיעים מ-Forescout Device Cloud – אחד מהמאגרים הגדולים בעולם של נתונים על מכשירים מרושתים בארגונים – כולל נתונים של מכשירי IT, OT ו-IoT. המאגר מאגד כ-12 מיליון מכשירים.
העולם המרושת הפך תעשיות שונות ליעילות, רווחיות ובטוחות. עם זאת, הגורמים הזדוניים בעולם הסייבר ממשיכים להתחדש בקצב מהיר, ומישור ההתקפה של שירותים פיננסים, ממשלות, שירותי בריאות, ייצור וקמעונאות, רק הולך ומתרחב. הסיכון הנובע מתנועה של קוד זדוני בין רשתות נפרדות ואזורים שונים של העסק, והוא מקיף את כל מרכיבי הרשת, החל ממרכז הנתונים ועד לקו המוצרים. ארגונים מצליחים ישגשגו בזכות היכולת לספק מוצרים ושירותים בצורה יעילה ורציפה – וגישת הוליסטית לאבטחת סייבר מהווה מרכיב יסודי לשם כך.
מאחר ומכשירים לא נכנסים לרשת ללא אינטראקציה, חייבים לנתח את הסיכון הקשור במכשירים בהתאם לדרך בה המכשיר נמצא בשימוש אל מול שירותים, אפליקציות ועל ידי המשתמשים. הדוח משתמש בשיטה ייחודית לכימות הסיכון. לדוגמא, מכשיר המכיל חולשה ידועה מייצר סיכון מוגבר כאשר הוא מחובר למכשור רפואי או ל-CMDB של הבנק. ובעוד השימוש במכשירי IoT מזנק, אין זה מפתיע כי אלו הם המכשירים שמייצרים את הסיכון הגבוה ביותר.
אז מה הסיכונים, היכן הם נמצאים ומה ניתן לעשות לגביהם?
- קבוצת המכשירים המסוכנת ביותר על פי נתוני ענן המכשירים כוללת בניינים חכמים, מכשור רפואי, ציוד רשת ומכשירי VoIP. מכשירי IoT, אשר יכולים להיות קשים לניטור ושליטה, נמצאים בכל מגזר תעשייתי ומהווים סיכון, גם כנקודת פריצה אל תוך רשתות פגיעות וגם כיעד תקיפה הסופי של קוד זדוני ייעודי.
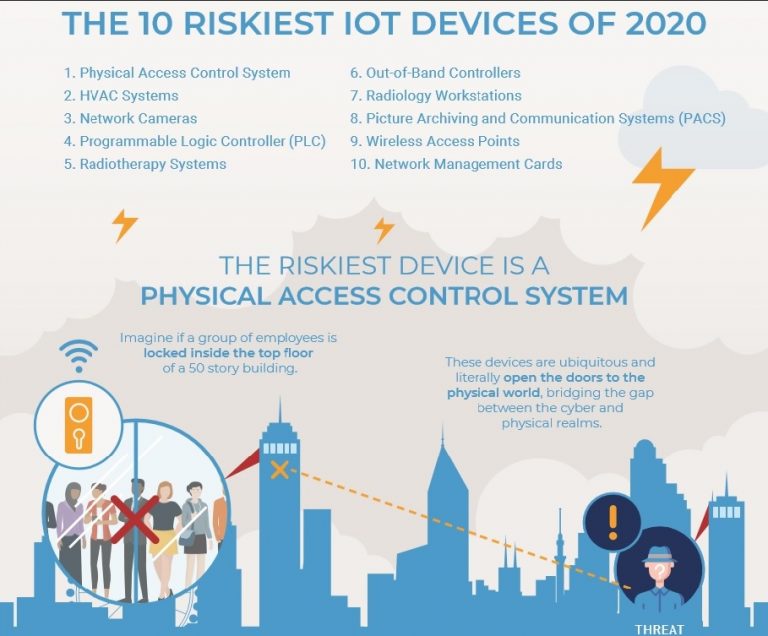
- סוגי המכשירים המייצגים את רמת הסיכון הגבוהה ביותר הם אלו הנמצאים במערכות בקרת גישה פיסית. מכשירים אלה הינם נפוצים מאוד והם פותחים דלתות בעולם הפיזי (באופן מילולי), כשהם מהווים גשר בין העולם הפיזי לעולם הסייבר. פתרונות בקרה לגישה פיסית הם המערכות בעלי הסיכון הגבוה ביותר בגלל הנוכחות של פורטים קריטיים פתוחים, קישוריות מיותרת עם מכשירים בסיכון, וקיומן של פרצות ידועות.
- המכשירים המסוכנים ביותר כוללים מכשור רפואי וציוד רשתות. מכשירים אלה – ובעיקר מכשור רפואי – הם בעלי פוטנציאל עצום לגרימת נזק באם הם נפרצים. להלן רשימת המכשירים המסוכנים:
- פתרונות בקרה לגישה פיזית
- מערכות HVAC
- מצלמות רשת
- בקרים לוגיים (PLC)
- מערכות טיפול רדיולוגיות
- בקרי Out-of-band
- תחנות עבודה רדיולוגיות
- ארכיבי תמונות ומערכות תקשורת
- נקודות גישה אלחוטיות
- כרטיסי ניהול רשת
- תחנות עבודה מבוססות חלונות ממשיכות להוות סיכון משמעותי עבור ארגונים. יותר מ-30% ממכשירי Windows המנוהלים בסביבות ייצור ויותר מ-35% בשירותי בריאות רצים על גבי גרסאות Windows שאינן נתמכות יותר. בנוסף, יותר מ-30% ממכשירי ה-Windows המנוהלים בשירותים פיננסים מריצים מערכות הפעלה שאינן מעודכנות עבור פירצת BlueKeep.
גישת ה- Zero Trust לניהול סיכונים
- ויזיביליות מלאה של הרשת – זהו מרכיב חיוני בזיהוי וסיווג מכשירי IoT ומכשירים אחרים ברשת הארגונית, במרכז הנתונים ובענן. ויזיביליות המייצרת תובנות מעשיות מספקת לצוותי אבטחה את הכלים שהם זקוקים להם כדי להגן על מכשירים באופן פרואטיבי.
- תכנון של אזורי אמון (trust zone) עבור מכשירי IoT לפני שמכניסים אותם לרשת, באמצעותם ניתן להגדיר את מדיניות התקשורת המתאימה עבור המכשירים, לזהות חריגות בפעילות, ובכך להגביל את החשיפה לסיכון ולהפחית את היקף הפגיעה האפשרי.
- ניטור מתמשך הוא חיוני לצורך זיהוי כל שינוי בהגדרות. עם יכולות זיהוי פסיביות, ניתן לתצפת בזהירות אל מכשירי ה-IoT, תוך מזעור ההפרעות לפעילות העסקית. במקרה ומתרחש אירוע אבטחה, תגובה אוטומטית יכולה למזער את ההשפעות במהירות ולמנוע השפעה רוחבית בארגון.
